ФОРУМ ЗАКРЫТ ДЛЯ РЕГИСТРАЦИИ И ЗАПИСИ 19.04.2015 г.
Вопросы, предложения, пожелания отправляйте на адрес: webmaster@insiderrevelations.ru
Новый форум находится здесь: Правдология. Пожалуйста ознакомьтесь с тематикой сайта и форума "Правдологии", прежде чем создавать новые темы и сообщения. Не все вопросы, которые было уместно обсуждать на данном форуме, будет уместно обсуждать на новом.
«ЛОНДОН, 27 июля. /ИТАР-ТАСС/. Решением специальной международной комиссии создана группа из шести человек, которая обладает полномочиями и специальными кодами для перезагрузки сети Интернет в случае ее глобального сбоя. Об этом сообщила сегодня британская радиостанция Би-би-си.
Каждый член этой группы имеет фрагмент ключа, который способен перезагрузить Интернет после его остановки. Последняя предусмотрена новой системой безопасности – Системой безопасного расширения доменного имени /Domain Name System Security Extensions или DNSSEC/, которая была запущена в текущем месяце.
Одной из ее особенностей является возможность выключить мировой Интернет в случае чрезвычайных обстоятельств – технологической катастрофы или крупнейшей террористической атаки на телекоммуникационные объекты. Как отмечает сегодня Би-би-си, группа из шести специалистов создана для того, чтобы, собравшись вместе, они смогли вновь запустить глобальную сеть.
При этом радиостанция назвала одного из обладателей фрагмента ключа – Пола Кейна, проживающего в английском городе Бас и преподающего в местном университете.»
В каждой стране есть некое ведомство отвечающее за интернет. Это ведомство продает купленный им трафик провайдерам. Те, в свою очередь, перепродают трафик вам.
Каждая же страна получает право на использование определенного количества трафика и ведомство, которое распределяет трафик в пределах страны, получает его от еще более крупного ведомства, уже международного. И так далее по цепочке.
Это если в двух словах.
То есть тот, кто контролирует самое главное ведомство - контролирует весь трафик. И плевать где стоят сервера. Вырубят провайдера и все - вся сеть ушла в небытие...
Ее конечно можно восстановить частично, но, в лучшем случае, в масштабе страны.
Так же многое сейчас транслируется через спутники. И, соответственно, владельцы спутников, а это очень часто различные корпорации, имеет достаточный контроль над интернетом.
Разберем вопрос по полочкам: Во первых сеть многочисленных провайдеров, которые сидят друг на дружке по принципу пирамиды - несут бабло постоянно и без остановки по цепочке ,основному контролеру траффика. Это сумасшедшие бабосы. Отключить интернет - это значить остановить приток бабла. Это не возможно, т. к. остановка притока бабла противоречит жизнедеятельности самой системы. Система является заложником интернета.
Отключение интернета может убить систему. Новость про интернет имеет обычную задачу - напугать в очередной раз серого барана.
Если мыслить аллегориями,то отключения интернета ,это словно отключение всех АЗС мира.
не бредово, если предположить, что помимо бабла инет несёт и функцию связи всего человечества. Возможно страх их по поводу глобальной связи стал поболее страха потерять деньги. Это может быть плавная подготовка, чтобы было типа: "Мы же предупреждали, вот группа хакеров отличилась и нам пришлось...".
У меня вопрос другой: "Возможен ли интернет без провайдеров?" Ведь серваки то есть. Отдельные люди не смогут создавать свои домены и объединяться?
Я в этом лузер, так что могу многого не понимать.
Интернет был создан как военная сеть связи на случай ядерной войны. Это значит, что в него заложена определенная повышенная выживаемость. Выживаемость обеспечивается за счет того, что выход из строя одного узла сети или одной линии связи не влечет за собой остановку и нарушение работы всей сети. Это заложено в архитектуру сети. Таким образом, отключение от интернета нескольких стран, нескольких крупных серверов, обрыв магистральных кабелей связи не должен повлиять на работоспособность остальной части интернета.
Однако, есть некоторое количество корневых DNS серверов, которые обеспечивают адресацию первого уровня, т.е. зон COM, ORG, EDU, MIL, RU и прочее, а также стратегических серверов обмена трафиком. Это так называемый "хребет интернета". Эти сервера естественно имеют дублирование. Но если уничтожить или вывести полностью из строя этот хребет - тогда с интернетом будут проблемы. Сделать это довольно сложно, т.к. сервера находятся в разных странах, они довольно хорошо защищены.
В целом, даже если Америка уйдет под воду, интернет все равно выживет, хотя и очень серьезно пострадает.
Ну а новость в начале темы я рассматриваю как попытку Большого Брата навязать свой контроль над интернетом (хотя честно говоря я был уверен, что он и так его контролирует уже давно).
Исходная новость меня слегка покоробила своей жуткой технической безграмотностью. Не хотел ее комментировать, но, поскольку есть некий интерес, попробую. Впрочем, в своем последнем сообщении Neo довольно четко озвучил суть происходящего. Попробую пояснить с технической точки зрения, но сразу прошу не критиковать меня строго, поскольку:
1. Мне будет трудно описывать (а многим понимать) целую технологию в рамках одного-двух абзацев. По этой причине я стараюсь по-минимуму использовать аббревиатуры, означающие названия протоколов и алгоритмов, но, в целях сокращения объема текста, иногда буду это делать;
2.Таких технологий будет затронуто несколько;
3.Все эти технологии в решении DNSSEC взаимосвязаны.
Если Вы не настроены вникать в технику, то прочитайте сразу концовку этого опуса… Для тех, кто настроен слегка «подогреть» мозг, начну... Итак:
Тут все довольно непросто, во всяком случае не сводится к нажатия некой кнопки "reset" в масштабе всего Интернета. В исходном посте топика говорится о системе DNSSEC, то же, о чем пишет Name, относится скорее к маршрутизации трафика, а это разные, практически независимые вещи. Без марштутизации все в буквальном смысле встанет, без DNS принципиальная возможность связи через Интернет сохранится, но пользоваться им будет как минимум ОЧЕНЬ неудобно, а для подавляющего большинства невозможно.
Постараюсь объяснить кратко, но с сохранением сути проблемы.
Все компьютеры в Интернете имеют свои адреса (IP-адреса). В двоичной форме, согласно 4-й версии протокола IP, эти адреса имеют длину 32 бита, согласно 6-й, за которой будущее - 128 бит. Остановимся пока на 4-й версии. 32 бита разбиваются на 4 группы по 8 бит, группы разделяются точками. Максимальное число в десятичной системе, которое можно записать с использованием 8-и бит - 255. Соответственно, типичный IP-адрес выглядит примерно так: 211.192.234.188. Каждое число в адресе не может быть больше, чем 255 (есть и еще ряд исключений, но это сейчас несущественно).
Для того, чтобы два компьютера в Интернете могли связаться друг с другом, им достаточно знать IP адреса друг друга. За доставку информационных пакетов с одного компьютера на другой в Интернете отвечает МАРШРУТИЗАЦИЯ, и, соответственно, устройства-маршрутизаторы, которые, естественно, должны быть соединены друг с другом каким-либо каналом передачи данных. Маршрутизация организована иерархически с использованием деления общего адресного пространства на так называемые подсети и блоки подсетей. Крупный провайдер отвечает за большой блок IP адресов (подсетей), делит этот блок на несколько более мелких и раздает эти блоки помельче более мелким провайдерам, сидящим «под ним». Далее процесс может повторяться, но, естественно, не до бесконечности. Минимальный размер подсети – 4 IP адреса, два из которых будут потеряны по технологическим причинам. Необходимо заметить, что достаточно крупные провайдеры и организации могут обмениваться трафиком более, чем по одному каналу передачи данных, резервные пути могут проходить через другие провайдеры. Для обеспечения отказоустойчивости и распределения (балансировки) трафика за счет использования этих резервных путей разработан и используется протокол динамической маршрутизации BGP версии 4.
Если кто встречал названия CISCO, NORTEL, JUNIPER, то эти компании как раз и производят маршрутизаторы естественно, и прочее сетевое оборудование), на основе которых и построена подсистема маршрутизации в Интернете. Напомню, что эта подсистема практически от DNS/NDSSEC независима.
Теперь о DNS (Domain Name System). Эта система предназначена для того, чтобы установить соответствие между удобными для восприятия человека именами типа WWW.MAIL.RU и IP адресами. Приведенный адрес строго записывается так WWW.MAIL.RU. (в конце ставится точка).
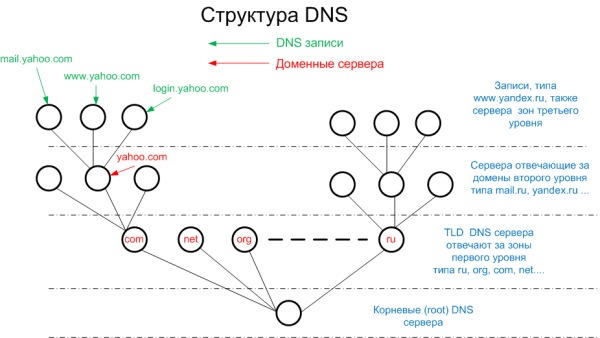
Что означает этот адрес (точнее, имя)? Сервер, на котором расположен этот сайт, имеет имя WWW, логически располагается в домене второго уровня (зоне) MAIL, который, в свою очередь, логически располагается в домене первого уровня (зоне) RU, который опять же логически располагается в так называемом корневом домене ( . ). Налицо логическая иерархия, которая, кстати, никак не связана с иерархией подсетей, рассмотренной ранее.
В существующей системе DNS каждая из зон описывается отдельным текстовым файлом. Этот файл состоит из записей (строк) различных типов, в которых и задается непосредственное сопоставление имени сервера и его IP адреса.
Иерархия строится в общем виде так: в нулевом домене ( . ) описываются домены первого уровня (.RU .COM .EDU .ORG .DE и т.д.) и указываются IP адреса DNS серверов для этих доменов, в доменах первого уровня – домены второго уровня и указываются IP адреса DNS серверов для этих доменов и т.д. Копии файлов, в которых содержится информация о корневом домене, располагаются на нескольких серверах, расположенных в разных странах. Это как раз те серверы, о которых говорит Neo.
Как все это работает в целом? Когда вы в своем браузере пишете www.mail.ru, вашему компьютеру необходимо найти соответствие между символьным именем, которое удобно для Вас и которое Вы указали, и IP адресом указанного Вами сервера. Для этого Ваш компьютер обращается с запросом к известному ему серверу DNS по IP адресу, который Вы указали в настройках сетевого подключения. Если Вы получаете IP адрес для своего компьютера от провайдера автоматически, то в процессе получения этого адреса, на Ваш компьютер передаются и IP адреса DNS серверов. Чаще всего этот DNS сервер не может ответить на запрос Вашего компьютера, т.к. не он не содержит файла для ни для домена ru, ни для домена mail. Поэтому запрос перенаправляется на один из корневых DNS серверов. Корневой сервер, в свою очередь, перенаправляет запрос на DNS сервер, который обслуживает домен RU, сервер домена RU – на сервер домена mail. Сервер домена mail знает, какой IP адрес/адреса соответствует серверу с именем www в его домене, и он отвечает Вашему компьютеру строкой, в которой это самое соответствие и содержится. Узнав IP адрес искомого сервера, Ваш компьютер связывается с ним по IP адресу, Здесь уже работает маршрутизация. Заметим также то немаловажное обстоятельство, что такой сложный процесс осуществляется только при первом обращении к серверу WWW.MAIL.RU. После того, как его IP адрес найден, DNS сервер, который указан в настройках сетевого подключения Вашего компьютера, запоминает на некоторое время (кэширует) его, и на последующие запросы отвечает сам и гораздо быстрее. Кроме того, учтите, что трафик системы DNS идет «открытым текстом», т.е. не шифруется.
Так все это работало практически с момента рождения Интернета, и работало неплохо. Но… с одним существенным недостатком, а именно: вся эта система является весьма незащищенной. Рассмотрим стандартный пример. Вы обращаетесь к серверу интернет магазина и собираетесь расплачиваться карточкой. Предположим, есть некий злоумышленник, который создал свой сайт, на котором полностью скопирован дизайн «честного» сайта. Если этот злоумышленник сможет контролировать либо трафик поиска соответствия между именем сервера интернет магазина и его IP адресом, или подменить соответствие в КЭШе какого-либо DNS сервера, то он направит Вас на свой поддельный сайт, где Вы и сообщите ему все данные о своей карточке.
И вот теперь только мы начинаем подходить к сути проблемы «отключения» Интеренета (и, кстати, очень значительного его контроля). А именно, к системе защищенного DNS (DNSSEC).
Основная идея этой системы состоит в том, чтобы защитить данные, хранящиеся на серверах DNS и трафик этой системы при помощи криптографии с открытым ключом, а именно, при помощи цифровой подписи. Цифровая подпись не влияет на читабельность передаваемых данных, но делает невозможной подмену данных в процессе их передачи.
Снова придется немного отклониться и кратко описать принципы работы криптографии с открытым ключом. Суть этого метода сводится к тому, что генерируются два ключа (как именно, сейчас не суть важно). Один из них сохраняется в тайне и называется закрытым, второй публикуется в открытом доступе и называется открытым. Нечто, зашифрованное с использованием открытого ключа, может быть расшифровано только с использованием закрытого и наоборот.
Кроме того, используется так называемый хэш (или дайджест). Хэширование – математический алгоритм, который, будучи применен к различным данным произвольной длины, на выходе дает разные последовательности символов, но всегда одинаковой длины. При этом считается, что, имея хэш, по нему нельзя восстановить исходные данные (хотя это не всегда так).
Электронная подпись данных использует шифрование и хэширование. Алгоритм ее не очень сложен, но описывать ее долго, поэтому приведу картинку, на которой весьма наглядно продемонстрирован алгоритм ее работы:
Вернемся к технологии DNSSEC. Суть ее сводится к тому, что файлы, описывающие в системе DNS домены и данные, передаваемые по сети, подписываются закрытым ключом DNS сервера. Подпись проверяется стороной, запрашивающей информацию из DNS (вашим компьютером) с использованием открытого ключа DNS сервера. Таким образом гарантируется, что данные не были изменены в процессе их передачи по сети, но… проблема безопасности все еще не решена, и вот почему: Вы имеете открытый ключ DNS сервера, но можете ли Вы быть уверены, что открытый ключ, которым Вы пользуетесь для проверки электронной подписи, действительно принадлежит DNS серверу, а не был каким-либо образом подменен злоумышленником? Просто сместился фокус проблемы…
Чтобы гарантировать подлинность открытых ключей, используется их заверение у некой третьей стороны, которой доверяют и DNS сервер, и клиенты, пользующиеся его услугами. Эта третья сторона называется удостоверяющим центром (CA – Certification Authority). Он выдает так называемые сертификаты DNS серверам (естественно, не только им). Сертификат DNS сервера – это его открытый ключ, подписанный закрытым ключом CA. Сертификат выдается на некоторый срок, определяемый политикой CA. Сейчас для проверки цифровой подписи необходимо иметь открытый ключ (или сертификат, в данном случае это не совсем одно и то же) CA. Учтите, кстати, что CA может как выдать сертификат, так и отозвать его. При отзыве сертификат помещается в так называемый список отозванных сертификатов (CRL – Certificate Revocation List). Клиенты CA, в принципе, время от времени должны проверять CRL и обновлять у себя его локальную копию. Если некий сертификат попадает в CRL, то он становится недействительным.
Обязан ли владелец DNS сервера иметь свой удостоверяющий центр. В принципе, насколько я понимаю, не обязан, достаточно сгенерировать пару ключей и сертифицировать открытый в стороннем удостоверяющем центре. Но никто не запрещает иметь и свой, и многие по каким-то своим соображениям предпочтут именно этот вариант. В этом случае, администратору придется сертифицировать свой удостоверяющий центр в неком вышестоящем удостоверяющем центре, т.е. взять открытый ключ своего удостоверяющего центра и сертифицировать, например, в Verysign.
Если внимательно присмотреться, то можно увидеть, что у нас выстраивается еще одна иерархия, а именно – иерархия удостоверяющих центров (PKI – Private Key Infrastructure). И на ее вершине будет стоять единственный удостоверяющий центр. Сертификат этого центра – самоподписанный, т.е. собственный открытый ключ подписан собственным закрытым. Недостатком этой системы является то, что, если кто-то взломает корневой удостоверяющий центр, то он получит контроль над всей иерархией удостоверяющих центров, выстроенных под ним. Поэтому корневой удостоверяющий центр должен быть очень защищенным (на практике компьютер, на котором установлено ПО этого центра, никогда не подключается к сетям общего доступа и находится в сейфе в помещении с контролем физического доступа).
Вот так это, в общих чертах, реализовано технически. Посмотрим кратко на зависимость подсистем друг от друга: конечные пользователи интернета зависят от DNSSEC, который, в свою очередь начинает зависеть от иерархии удостоверяющих центров, которая, в конечном счете, зависит от корневого удостоверяющего центра, политика безопасности которого как минимум очень сильно определяет политику всей иерархии удостоверяющих центров.
Необходимо понимать: если вы знаете IP адрес нужного Вам сервера в Интернет и, в ряде случаев, порт, на котором «слушает» нужная вам программа (чаще всего это почтовые и WEB серверы, TCP порты 25 и 80 соответственно), то вы можете обходиться без DNS/DNSSEC. На практике – много ли Вы помните IP адресов? Так что зависимость от DNS практически стопроцентная.
Ну, а теперь рассмотрим административный и политический аспекты этой проблемы. Начнем с того, что в доменах появляются/исчезают/меняют свои IP адреса компьютеры, которые предоставляют сервисы в Интернет. Появляются новые/прекращают свое существование старые домены. Соответственно, должны меняться записи в файлах системы DNS и, что характерно для DNSSEC, при каждом изменении файлы системы DNSSEC должны заново подписываться. А это невозможно, если у администратора конкретного домена или сервера DNSSEC нет действующего сертификата. А вот будет у него такой сертификат или нет, полностью зависит от кого-то, кто определяет политику вышестоящего удостоверяющего центра и очень сильно от тех, кто контролирует корневой центр. Кроме того, если владелец корневого CA отзовет свой собственный сертификат, то вся иерархия сертификатов станет недействительной. Следует признать, довольно высокая степень контроля…
А вот корневой сертификат принадлежит, насколько я сумел понять, организации ICANN (которая, хоть и позиционируется как независимая, но располагается в США). Что это такое? В принципе, ее сайт , но поинтересуйтесь сами – во первых, меня всегда несколько больше интересовала техника, во вторых, устал я писать…
Возможно написанное мной позволит Вам лучше понять ее…
К вопросу о том, что же все-таки было разделено на 6 частей. По всей видимости, ключевая информация корневого удостоверяющего центра на случай того, что с ним что-то произойдет. Впрочем, если быть технически точным, то сомневаюсь, что это непосредственно ключи, скорее - пароли к ним. Кроме того, сомневаюсь, что потребуются сразу все 6 человек – скорее всего применена схема N из M, где N меньше, чем M, т.е. достаточно будет, например, любые 4 из этих 6-ти, т.к. в противном случае, вероятность восстановления ключа снизится, т.к. будет достаточно, скажем так, убрать одного из них.
Да и вообще, мне кажется, афиширование факта разделения и передачи кому-то «ключей» от Интернет является не более, чем PR акцией…
Надеюсь, Вам было интересно почитать, хоть большинство, я уверен, мало поняли (никого не хотел обидеть, просто здесь очень много было IT-специфики). Если все-таки дочитали до конца – спасибо, я старался…
Выводы:
1. В большинстве случаев журналистам не стоит излишне доверять.
2. Статьям об IT (и прочих специфических областях) в «обычных» СМИ – доверять не стоит особенно, поскольку их авторы практически не понимают того, о чем пишут
3. На всякий случай (мало ли что, вдруг DNSSEC начнет «колбасить») узнайте IP адреса и номера TCP портов сайтов (возможно так называемое перенаправление портов, когда на одном сервере – IP адресе - располагается несколько сайтов, каждый на своем номере порта), которые считаете важными для себя – если они не будут откликаться по именам, то вполне могут быть доступны по IP адресам. Далее задать соответствия между именами и IP адресами в локальном (т.е. Вашем) компьютере в файле hosts. Насколько я понимаю, при наличии маршрутизации доступ к этим сайтам у Вас останется...
P.S. В процессе написания этого опуса возникла у меня одна … не-то мысль, не-то догадка … но озвучивать ее я не стану.
MoD пишет:
У меня вопрос другой: "Возможен ли интернет без провайдеров?" Ведь серваки то есть. Отдельные люди не смогут создавать свои домены и объединяться?
Интернет - это не столько серверы (это он конечному пользователю так представляется), сколько каналы передачи данных и маршрутизаторы (сетевое оборудование). А каналы и маршрутизаторы - это довольно дорого (зачастую заметно дороже серверов), кроме того, никто не даст по своему желанию протянуть кабель из города "А" в город "Б". В лучшем случае, что будет позволено - протянуть 10 метров кабеля между квартирами в одном подъезде. Уже сейчас... И всегда так было...
Кстати, "беспроводной" доступ типа GPRS и 3G тоже контролируется операторами сотовой связи. А они дай Боже под каким контролем...
А серверы без каналов так и останутся "информационными островками"...
Интернет действительно контролируется в значительной степени, и ищутся не только слова "терроризм" и "Аль-Каида", даже, сдается мне, совсем не они ищутся. Это все и без интернета контролируется.
Вы можете сколько угодно расписывать все прекрасы поднаготной интернета - это ничто по сравнению с тем что определенная группа людей получает с этого бабло, ничто.
На одной пьяной посиделке ,народ ругал работников ГИБДД. Сволочи, взяточники, и т.д. Страсти закипали, народ шумел все громче, и тогда я задал вопрос главному источнику шума: Что ты выберешь, домик в Испании или лишить прав Иванова Ивана Ивановича? Он долго думал и выбрал домик в Испании. Тот же вопрос я задаю и вам: Что бы вы выбрали : Остров с вертолетом и с прислугой в индийском океане или отключить интернет?
Вся остальная лажа про высокие цели вычурна и тошнотворна.
Zhendos пишет:
Вы можете сколько угодно расписывать все прекрасы поднаготной интернета - это ничто по сравнению с тем что определенная группа людей получает с этого бабло, ничто.
Цитата
Zhendos пишет:
Вся остальная лажа про высокие цели вычурна и тошнотворна.
Ты видимо не с той ноги сегодня встал Какие "прекрасы поднаготной интернета"? Какие "высокие цели"? Причем тут бабло? Ты же сам интересовался, как устроен интернет. Или тебя кроме бабла ничего не интересует на самом деле?
Zhendos, Вы, кстати, тоже правы. Интернет, да и вся остальная компьютерная индустрия внакладе действительно не останется.
1. Входящий трафик (именно тот, за который платит конечный пользователь) не катастрофичеки, но увеличится, поскольку трафик DNSSEC выше, чем просто DNS, так что провайдерам это выгодно;
2. Ввиду увеличения трафика придется заменить часть сетевого оборудования у провайдеров;
3. DNSSEC использует шифрование, алгоритмы которого весьма чувствительно "грузят" процессор, так что придется поменять часть серверного оборудования.
4. Раньше приходилось платить только за регистрацию домена, сейчас к этому добавится еще и оплата сертификата для этого домена;
5. Часть систем конечных пользователей, на которых установлено что-то типа ранних версий Windows (начиная с 95 и заканчивая 2000, правда, насчет 2000 не уверен) DNSSEC поддерживать не будут, а Microsoft их уже официально не поддерживает. Волей неволей придется менять. Это мы в России ломаные ставим, а на Западе за это платят.
А возможность контроля Вы совершенно напрасно недооцениваете. Есть определенные люди (скажем, истинные владельцы ФРС), которым на деньги, в общем-то, наплевать, поскольку у них этих денег ну о-о-чень много (они их в прямом смысле слова ДЕЛАЮТ и продают). И такие люди возможность контроля ценят гораздо выше денег. А то, что какой-то чиновник (даже высокого уровня, типа министра) или бизнесмен разорятся, им глубоко наплевать. Пока таких людей устраивает ситуация, они позволяют тем, кто ниже их, грести бабло, но если им будет нужно поменять ситуацию, им до нижестоящих дела мало будет. Поверьте, решение об отключении интернета, если таковое будет принято, будет принято НЕ на уровне владельцев провайдеров, даже самых крупных, и даже не на уровне правительств. И возможность централизованного управления, вплоть до полного отключения, нужна именно таким людям, чтобы никак не зависеть от каких бы то ни было нижестоящих.
Кстати, домен первого уровня и сейчас можно отключить, но сейчас контроль гораздо менее централизован, соответственно, сделано это будет гораздо менее оперативно. А полностью отключить ВСЕ корневые серверы еще труднее.
Вот на тему корневых серверов (где распложены и кем контроллируются).
Name пишет:
Как отмечает сегодня Би-би-си, группа из шести специалистов создана для того, чтобы, собравшись вместе, они смогли вновь запустить глобальную сеть.
Кстати, хочу обратить внимание на число 6. Везде, куда свою руку приложил Большой Брат обязательно фигурирует либо 6, либо 13.
Zhendos пишет:
Тот же вопрос я задаю и вам: Что бы вы выбрали : Остров с вертолетом и с прислугой в индийском океане или отключить интернет?
- если они владеют всем миром, то интернет с его деньгами это лишь малая статья дохода. Людям, у которых есть всё не страшно потерять совсем чуть-чуть, это тебе не гаишник. Они сделают шаг назад, чтобы потом прошагать 10 вперёд. Они умеют зарабатывать на всём.
- если они владеют всем миром, то интернет с его деньгами это лишь малая статья дохода. Людям, у которых есть всё не страшно потерять совсем чуть-чуть, это тебе не гаишник. Они сделают шаг назад, чтобы потом прошагать 10 вперёд. Они умеют зарабатывать на всём.
Вы всерьез полагаете , что миром правят они? Они по моему мнению - это коллективное сознание. Деньги по моему мнению - это сигнификатор одной из разновидности свадхистанской энергии. Даже если предположить , что они это не коллективное сознание, то им бабло нахрен не нужно. А вот энергия которую сигнифицирует бабос им возможно жизненно необходима. А по сему ни интернет ни что либо еще, что несет эту энергию не будет отключен. Представьте; удалить здоровый корень у огромного дерева. Дерево конечно выживет, но вот только похилеет и частично зачахнет. А сайты подобно этому удалять ни кто не собирается - по одной простой причине, в эти сайты не верит абсолютное большинство коллективного сознания.
И потом, не совсем понятно почему "они" представлены как мегагигансткоквадро всемогущие всемогущих. Они тоже испытывают те же проблемы , что и наше общество в целом, ибо они и есть неотделимая часть нашего социума. Все проблемы и катаклизмы нашего социума есть отражение проблем и катаклизм у них и наоборот. Что то типа как в теории про холоны и холархии.
для НЕО: Я специально на протяжении длительного времени встаю с разных ног, могу ошибиться и встать не с той, но в этом и есть самый прикол.





 … но озвучивать ее я не стану.